
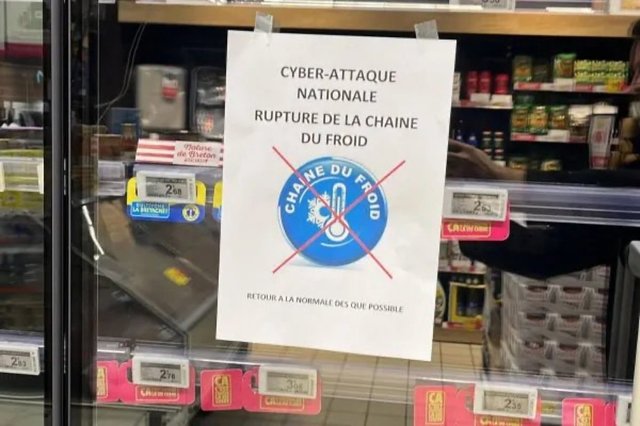
O serie de atacuri cibernetice de amploare a lovit sute de supermarketuri din Franța în noaptea de 11 spre 12 octombrie, provocând supraîncălzirea sistemelor de refrigerare. Incidentul a afectat magazine din rețele precum Intermarché, Coopérative U, Carrefour, E.Leclerc și Monoprix, ducând la distrugerea a tone de produse congelate. Autoritățile franceze au deschis deja o anchetă pentru a identifica responsabilii acestui atac care a compromis integritatea lanțului frigorific la nivel național.
Atacul a vizat vulnerabilități ale unui software furnizat de compania daneză Danfoss, utilizat pentru controlul temperaturilor. Hackerii au reușit să modifice setările, provocând creșteri de temperatură de până la 50 de grade Celsius în camerele frigorifice. În unele locații, precum magazinul Intermarché din La Haye, căldura a atins pragul de 80 de grade, ducând chiar la topirea unor echipamente. Pentru a preveni riscurile sanitare, magazinele au fost nevoite să golească rafturile și să arunce toată marfa afectată.
Strategia atacatorilor a inclus și manipularea sistemelor de alarmă pentru a întârzia intervenția personalului. Operațiunea de încălzire a fost prelungită de la o oră la opt ore, permițând amplificarea pagubelor materiale. Charles Dezon, proprietarul unui magazin Intermarché din Gradignan, a relatat că depozitul a fost inundat după ce temperatura ridicată a declanșat sistemul automat de stropire. Pierderile pentru acest singur magazin au fost estimate la 21.000 de euro, doar la prețul de achiziție.
Impactul economic total asupra sectorului alimentar din Franța este încă în evaluare, dar estimările indică pierderi de la câteva milioane la zeci de milioane de euro. Grupul en-gros Metro a confirmat că a fost afectat prin intermediul unui furnizor extern, în timp ce grupul Culture Viande a raportat că cel puțin două companii din domeniul procesării cărnii au suferit daune. O dificultate majoră semnalată de reprezentanții Intermarché este faptul că polițele de asigurare nu acoperă, în mod obișnuit, acest tip de incident cibernetic.
Dominique Schelcher, directorul general al Coopérative U, a descris atacul ca fiind un fapt extrem de grav și fără precedent, subliniind pericolul pentru aprovizionarea alimentară. Din partea Comisiei Europene, comisarul Christophe Hansen a cerut o atenție sporită la securitatea alimentară, menționând că instrumentalizarea alimentelor a devenit o realitate. Parchetul din Paris a preluat ancheta, în condițiile în care evenimentul a demonstrat cât de vulnerabile rămân infrastructurile critice de răcire atunci când utilizează software-uri învechite.
Securitatea sistemelor de control pentru infrastructurile critice rămâne o provocare majoră în contextul creșterii atacurilor cibernetice asupra serviciilor esențiale. Vulnerabilitățile descoperite în echipamentele de refrigerare pot fi exploatate pentru a destabiliza lanțurile de aprovizionare sau pentru a cauza pierderi economice masive. Utilizarea unor soluții software care au ajuns la sfârșitul ciclului de viață și care nu mai primesc actualizări de securitate facilitează accesul hackerilor în rețelele de distribuție a alimentelor.