
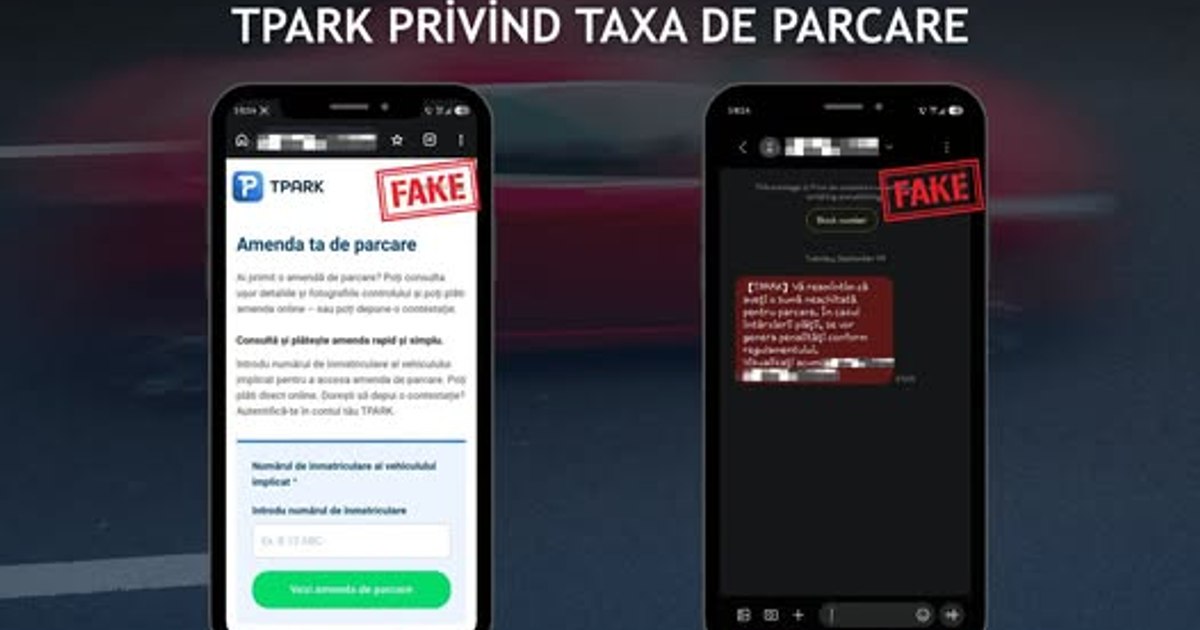
O nouă campanie de fraudă online vizează șoferii din România prin intermediul unor mesaje SMS false. Directoratul Național de Securitate Cibernetică (DNSC) a emis un avertisment oficial, menționând că mesajele sunt trimise în numele TPARK. Scopul acestor comunicări este de a informa destinatarii că aceștia au o presupusă amendă sau o taxă de parcare neplătită, determinându-i să acționeze sub presiune.
Mesajele sunt construite strategic pentru a induce o reacție rapidă din partea utilizatorilor. În textul SMS-urilor, persoanele sunt avertizate că, în cazul în care nu achită suma solicitată într-un anumit interval de timp, ar putea fi aplicate penalități suplimentare. Pentru a efectua plata, victimele sunt îndrumate să acceseze un link care este inclus direct în mesajul primit.
Aceste SMS-uri provin de la numere necunoscute și conțin linkuri care nu aparțin domeniului oficial TPARK. Pagina falsă este creată pentru a semăna vizual cu platforma legitimă, utilizând logo-ul și elemente grafice similare pentru a păcăli victimele. După accesarea site-ului, utilizatorului i se poate cere să introducă numărul de înmatriculare al mașinii, sub pretextul verificării unei presupuse amenzi de parcare.
Ulterior acestui pas, victima este direcționată către o pagină de plată unde trebuie să introducă datele necesare tranzacției. DNSC subliniază că utilizarea unor termeni precum „sumă neachitată” sau „penalități” are rolul de a crea panică. Această tactică este folosită pentru a determina utilizatorii să nu mai verifice autenticitatea mesajului, facilitând astfel furtul informațiilor bancare de către atacatori.
Specialiștii recomandă ca linkurile primite prin SMS referitoare la amenzi, datorii sau plăți să nu fie deloc accesate. Serviciile TPARK trebuie utilizate exclusiv prin canalele oficiale, fie prin introducerea manuală a adresei în browser, fie prin aplicația oficială. Este esențial ca utilizatorii să verifice adresa site-ului înainte de a introduce date personale, informații despre autoturism sau datele cardului bancar.
În cazul în care datele bancare au fost deja introduse pe un site suspect, persoanele trebuie să contacteze imediat banca pentru a bloca cardul sau instrumentul de plată. DNSC sfătuiește victimele să verifice eventualele tranzacții neautorizate și să nu ignore incidentul, chiar dacă nu observă imediat mișcări suspecte de bani. Protecția datelor digitale rămâne critică în fața acestor metode de inginerie socială.