
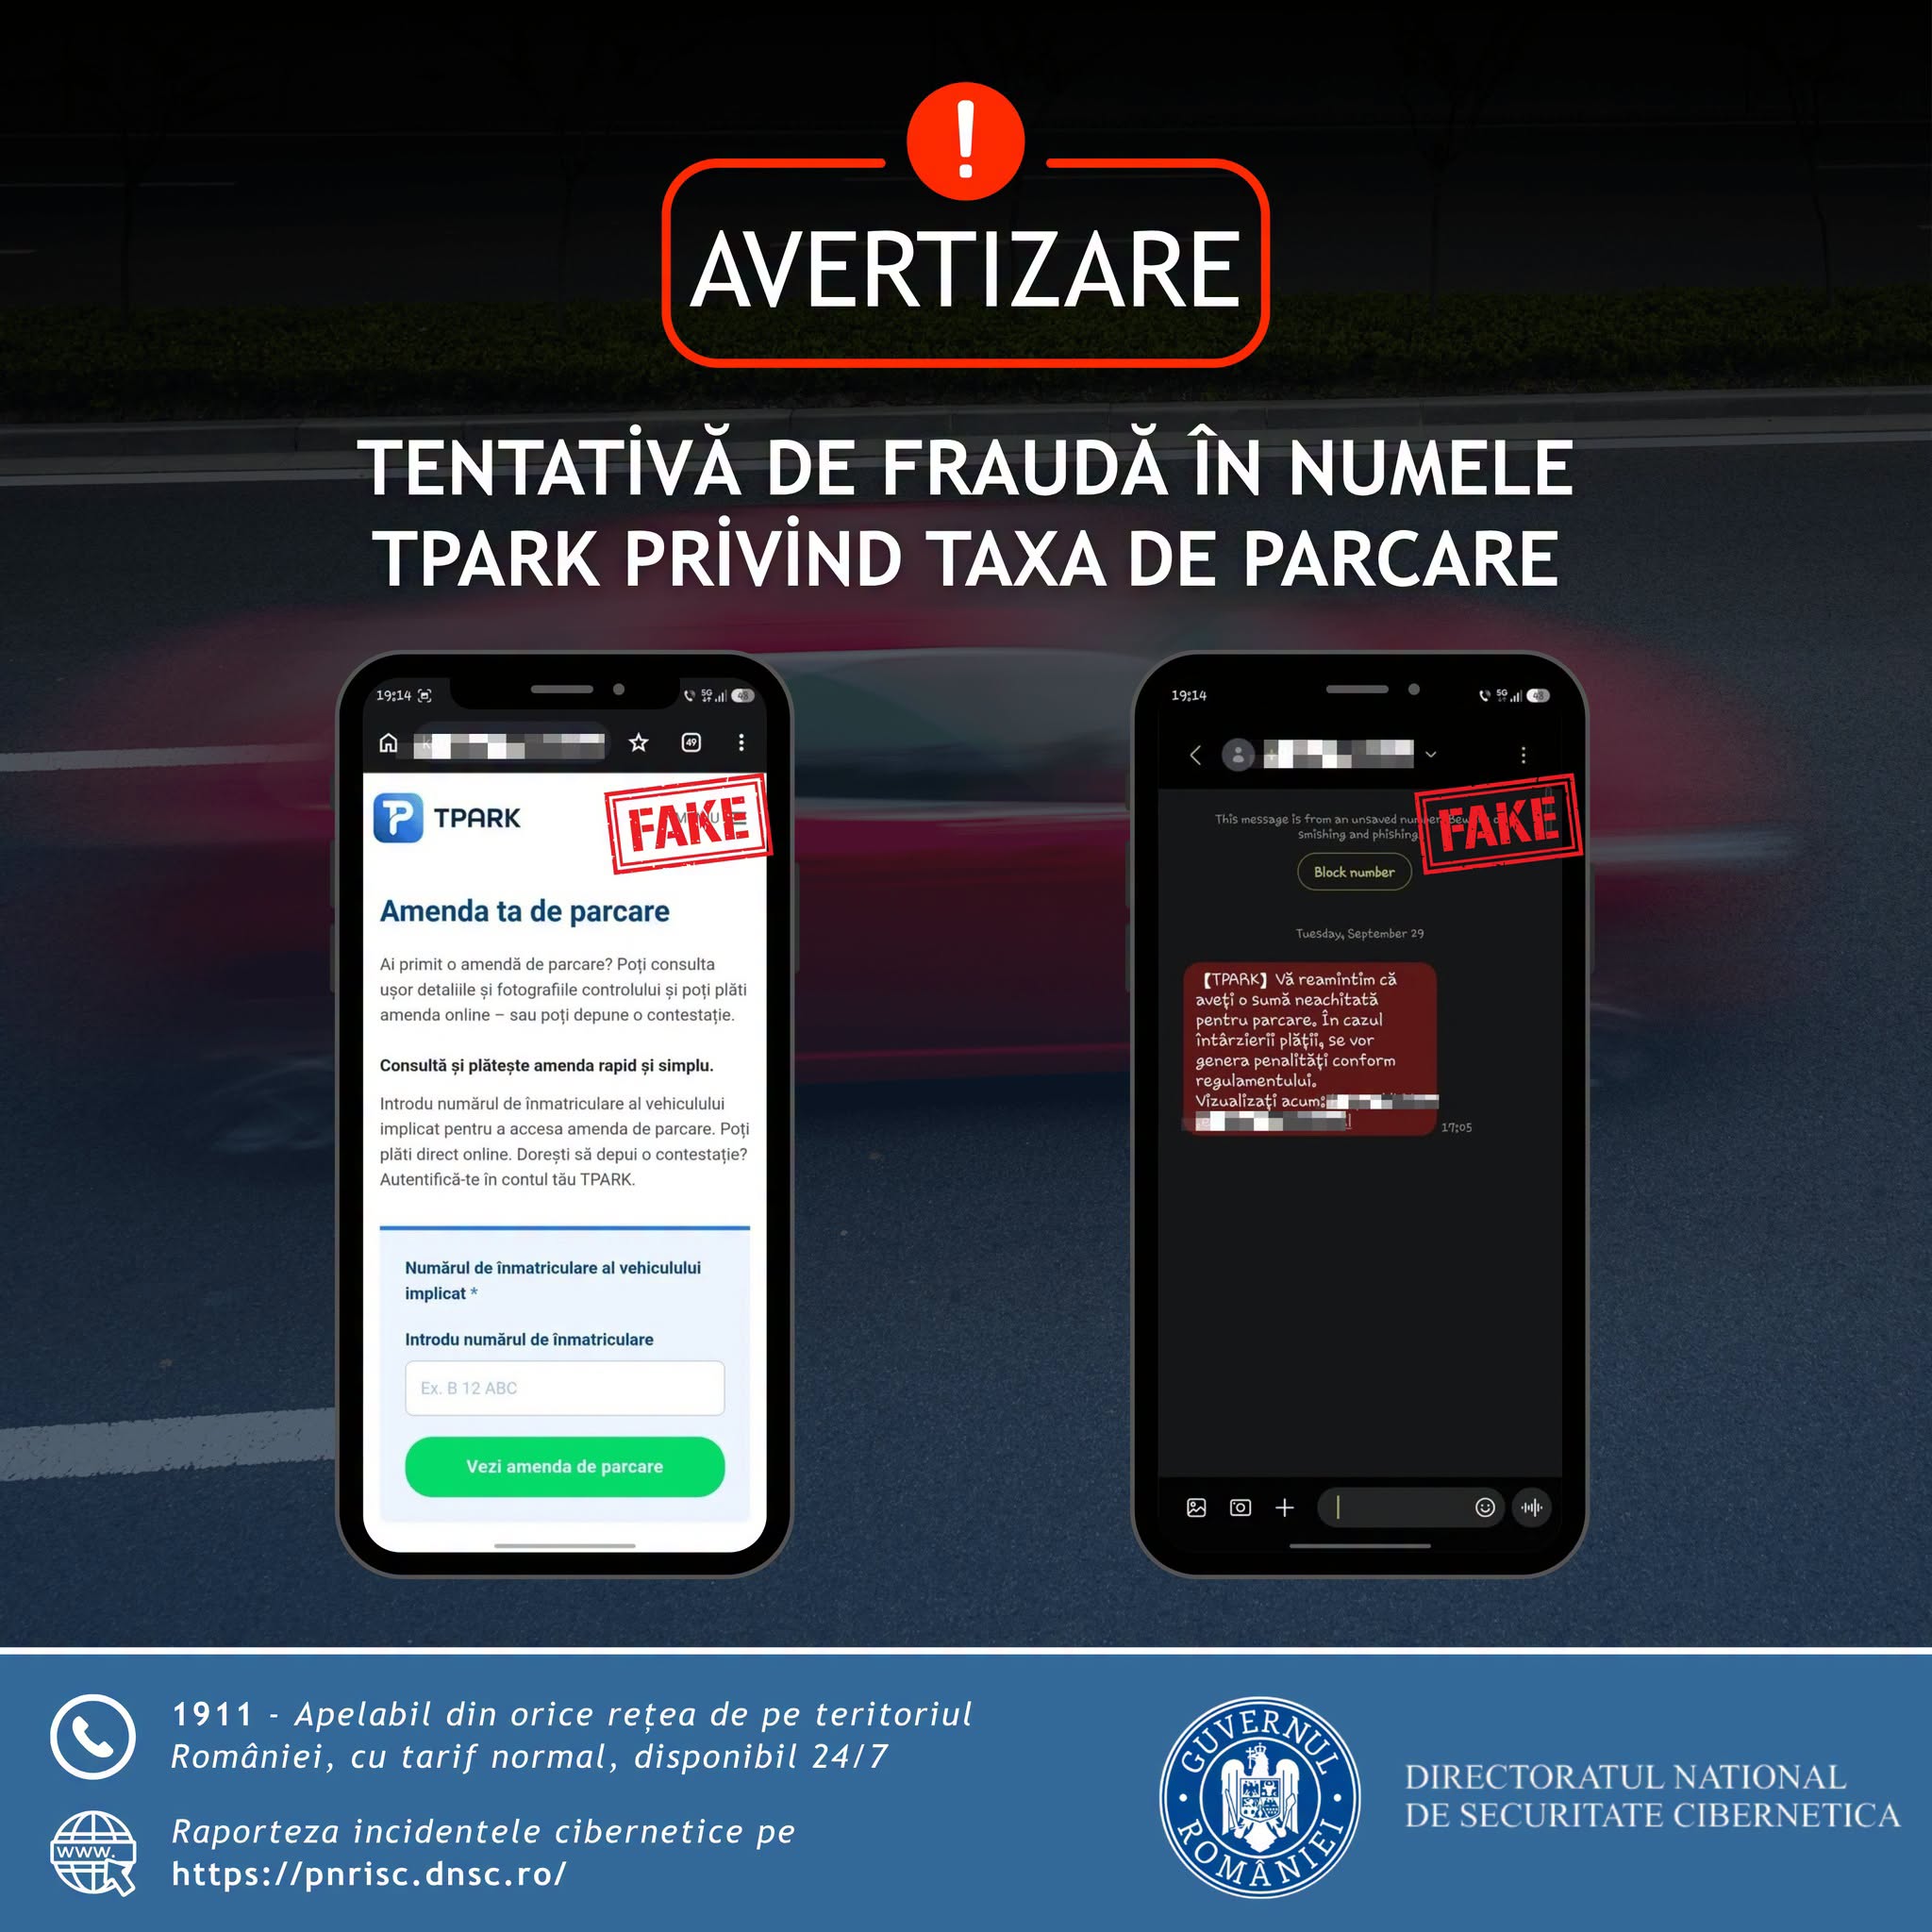
Directoratul Național de Securitate Cibernetică a emis o alertă oficială privind o nouă metodă de fraudă utilizată de atacatori în România. Aceștia trimit mesaje de tip SMS către cetățeni, folosind numele și identitatea vizuală a TPARK pentru a simula existența unor datorii neachitate pentru parcare. Scopul principal al acestor mesaje este de a induce în eroare utilizatorii și de a-i convinge să acceseze pagini web periculoase.
Mesajele frauduloase sunt expediate de la numere de telefon necunoscute și anunță prezența unei sume de bani care ar trebui plătită pentru parcare. Pentru a forța o reacție imediată din partea destinatarului, escrocii introduc un sentiment de urgență artificială. Aceștia amenință utilizatorii cu aplicarea unor penalități suplimentare în cazul în care plata presupusei datorii nu este efectuată rapid, încercând astfel să elimine timpul de verificare a informațiilor.
Linkul furnizat în SMS nu direcționează utilizatorul către domeniul oficial al TPARK, ci către o pagină de tip phishing. Această platformă frauduloasă este construită pentru a imita aspectul vizual al serviciului legitim, utilizând logo-ul și elemente grafice similare pentru a părea autentică. Astfel, victimele pot fi păcălite să creadă că se află pe site-ul oficial, când de fapt își expun datele pe o pagină controlată de atacatori.
Pe site-ul fals, procesul de înșelăciune continuă prin solicitarea unor informații specifice de la utilizator. Primul pas constă în cererea numărului de înmatriculare al autovehiculului, sub pretextul necesității de a verifica starea plății pentru parcare. După ce aceste date sunt introduse, persoana este direcționată către un proces de plată care este, în realitate, un mecanism conceput pentru a extrage datele personale și informațiile bancare ale victimei.
Atacurile de tip phishing prin SMS, cunoscute și sub denumirea de smishing, au devenit o amenințare constantă în mediul digital. Escrocii profită de vulnerabilitatea psihologică a utilizatorilor, folosind presiunea timpului și autoritatea simulată a unor branduri cunoscute. Protecția împotriva acestor tentative de furt de date bancare depinde în mare măsură de verificarea atentă a surselor și de evitarea accesării linkurilor trimise de numere necunoscute.
În contextul acestor riscuri cibernetice, securitatea tranzacțiilor digitale rămâne o prioritate pentru sistemul financiar. Deși instituțiile bancare și autoritățile de securitate monitorizează constant aceste amenințări, evoluția tehnicilor de fraudă necesită o atenție sporită din partea consumatorilor. Utilizatorii trebuie să fie extrem de precauți atunci când primesc notificări care solicită plăți urgente sau furnizarea de date sensibile prin intermediul dispozitivelor mobile.