
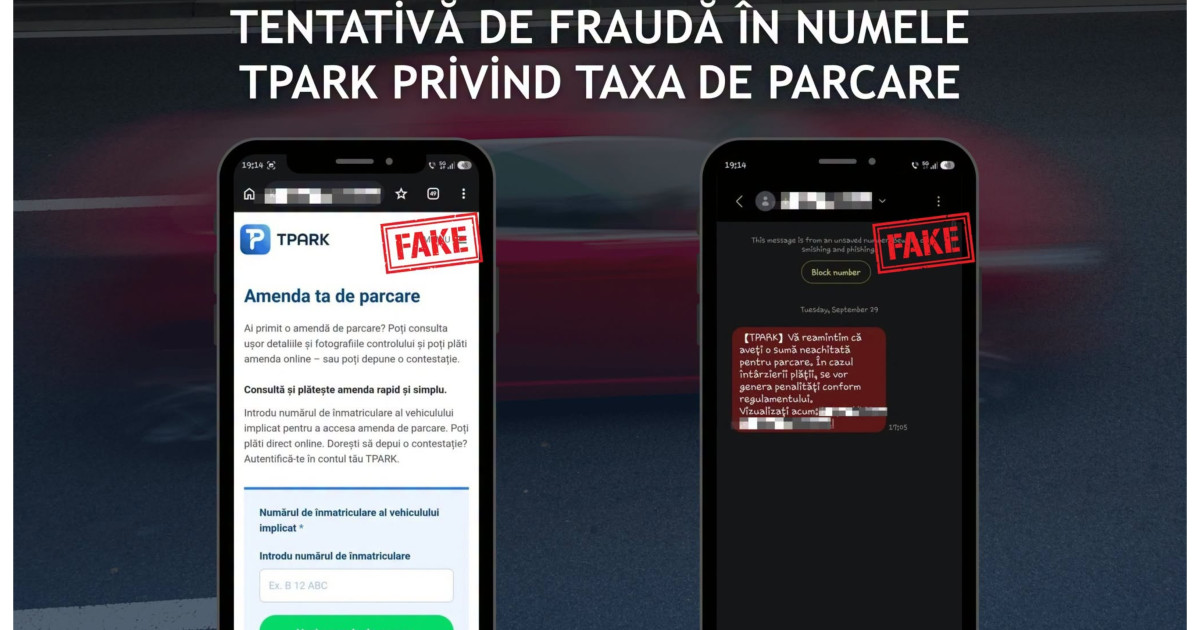
Directoratul Național de Securitate Cibernetică (DNSC) a emis un avertisment oficial cu privire la o nouă campanie de fraudă online care vizează utilizatorii de autovehicule. Această tentativă de înșelăciune se desfășoară prin trimiterea de mesaje SMS false, care pretind că persoana respectivă are o datorie de parcare neplătită. Mesajele sunt trimise în numele TPARK, însă scopul lor real este de a manipula victimele pentru a obține informații sensibile.
Strategia utilizată de atacatori se bazează pe crearea unui sentiment de urgență extremă pentru a induce în eroare șoferii. În cadrul mesajelor SMS, sunt menționate presupuse penalități care vor fi aplicate dacă plata nu este efectuată imediat. Pentru a verifica și achita această sumă fictivă, destinatarul este îndemnat să acceseze un link inclus în textul mesajului, proces care este conceput să forțeze o acțiune impulsivă a utilizatorului.
Specialiștii în securitate cibernetică au subliniat că aceste mesaje sunt expediate de pe numere necunoscute, iar linkurile furnizate nu duc către domeniul oficial al TPARK. Pagina web creată de escroci imită identitatea vizuală a platformei legitime, utilizând logo-ul și elemente grafice similare pentru a câștiga încrederea utilizatorilor. În procesul de înșelăciune, victimele sunt rugate să introducă numărul de înmatriculare al mașinii, înainte de a fi direcționate către o pagină de plată.
Pentru a preveni aceste atacuri, DNSC recomandă utilizatorilor să nu acceseze niciodată linkurile primite prin SMS în legătură cu amenzi sau datorii. Este esențial ca serviciile TPARK să fie accesate exclusiv prin canalele oficiale, fie prin introducerea manuală a adresei în browser, fie prin aplicația oficială. De asemenea, specialiștii subliniază importanța verificării riguroase a domeniului site-ului înainte de a introduce date personale, informații despre autovehicul sau datele cardului bancar.
În cazul în care o persoană a introdus deja datele cardului pe aceste pagini false, se recomandă contactarea imediată a băncii. Această măsură este necesară pentru a bloca instrumentul de plată și pentru a verifica dacă au existat tranzacții neautorizate pe cont. DNSC avertizează că utilizarea unor termeni precum „sumă neachitată” sau „penalități” este o metodă clasică de a determina oamenii să acționeze fără să verifice autenticitatea sursei.
Această nouă metodă de înșelăciune se înscrie într-un context mai larg de atacuri cibernetice care vizează direct șoferii. Escrocii folosesc tehnici de inginerie socială pentru a accesa datele bancare prin simularea unor situații de obligație financiară. Astfel, atacatorii reușesc să păcălească utilizatorii prin exploatarea temerii de sancțiuni administrative, transformând un simplu mesaj de parcare într-un instrument de furt de date.