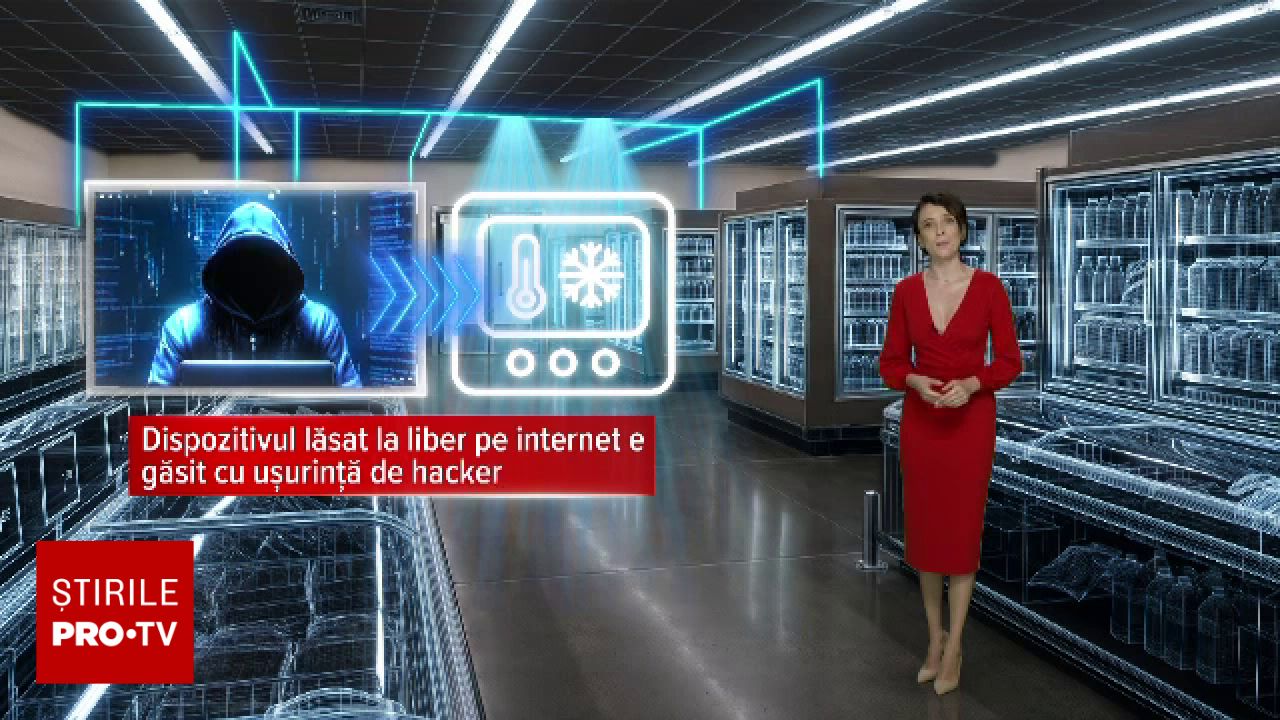
Șase magazine apartinând unui singur lanț comercial din România au fost victimele unui atac cibernetic care a afectat echipamentele frigorifice. Incidentul a avut loc în noaptea de 2 noiembrie, în jurul orei 1 și jumătate, provocând creșteri bruște ale temperaturii în interiorul unităților de răcire. Echipamentele au înregistrat valori neobișnuit de ridicate, ajungând până la 50 de grade Celsius, fapt care a pus în pericol integritatea produselor stocate.
Problema a fost identificată de angajați abia la ora 8 dimineața, când camerele frigorifice erau deja în proces de dezghețare de câteva ore. Hackerii nu au vizat direct magazinele sau frigiderele, ci microcontrolerele care le gestionează funcționarea. Aceste dispozitive mici permit accesul de la distanță și sunt utilizate pentru managementul temperaturii și programarea ciclurilor de degivrare. Atacatorii au căutat pe internet dispozitivele lăsate la liber pentru a le accesa și a activa funcția de degivrare continuu.
Feliciu Paraschiv, vicepreședintele Asociației Comercianților Mici și Mijlocii, a comparat situația cu un scenariu de film în care hoții blochează interfața de monitorizare. În timpul atacului, firmele de service care monitorizau echipamentele vedeau imagini care indicau faptul că totul era perfect, deși în realitate procesul de degivrare era activat. Această metodă a permis hackerilor să acționeze butoanele de control fără a fi detectați imediat de sistemele de supraveghere sau de personalul de pază.
Mihai Rotariu, managerul de comunicare al DNSC, a precizat că incidentul este tratat ca un posibil atac asupra unui tip de controlere destinate managementului echipamentelor frigorifice. Acest model de atac este similar cu un caz similar care a avut loc în Franța aproximativ o lună în urmă. Atacurile vizează sisteme industriale folosite în supermarketuri, depozite frigorifice și alte infrastructuri care necesită un control permanent și riguros al temperaturii pentru funcționarea corectă.
Specialistul în securitate cibernetică, Cristian Iosub, a subliniat că multe microcontrolere folosite în lanțurile de magazine sunt vechi și nu mai primesc actualizări de software. El a recomandat ca toate echipamentele conectate la internet să fie protejate prin VPN și să nu fie niciodată accesibile direct pe internet. În urma investigațiilor, specialiștii de la DNSC au identificat alte 13 dispozitive similare care ar putea fi vulnerabile, urmând ca acestea să fie eliminate de pe internet după identificarea comercianților.
Reprezentanții Asociației Marilor Retaileri au comunicat că problema a fost rezolvată rapid, fără a oferi detalii suplimentare despre modul în care s-a gestionat situația. Securitatea infrastructurilor critice și a sistemelor de management industrial rămâne o provocare majoră, având în vedere vulnerabilitățile dispozitivelor de control care sunt conectate la rețelele publice de date.