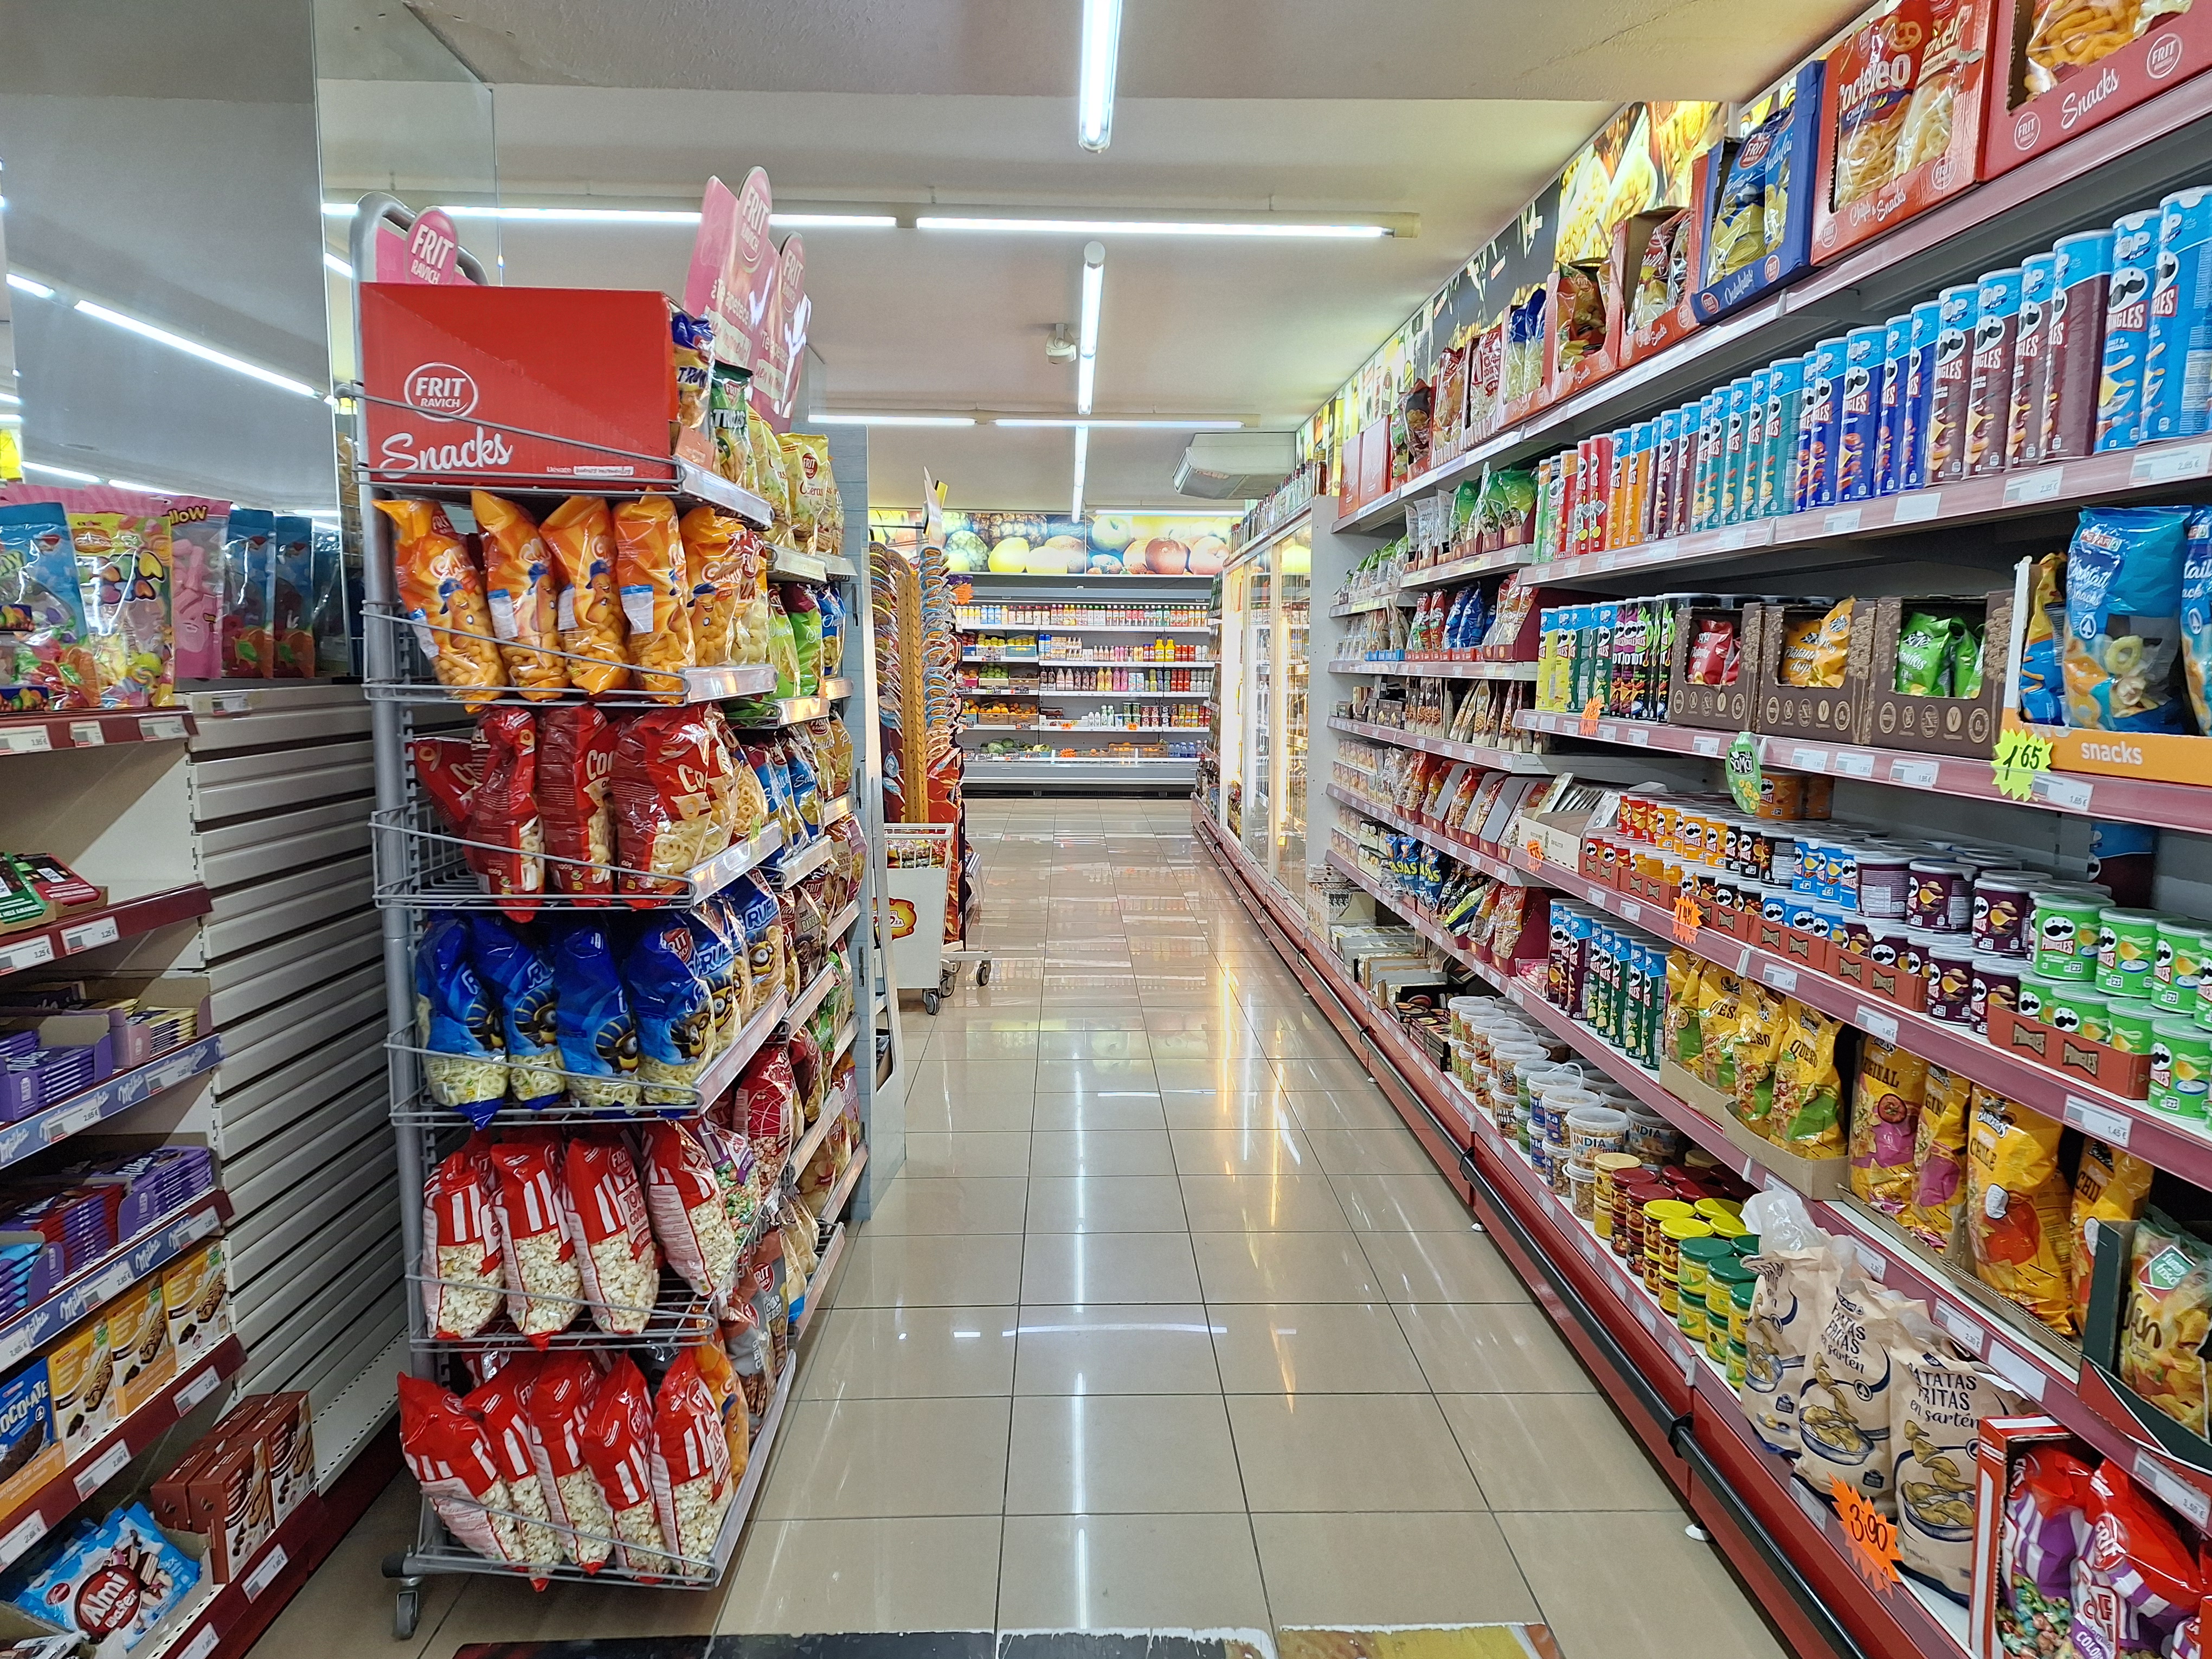
Sistemele de control ale frigiderelor utilizate în șase magazine din România au fost accesate de la distanță, fapt ce a permis modificarea temperaturilor de funcționare. Incidentul a avut loc în noaptea dintre 1 și 2 noiembrie, moment în care temperaturile au fost alterate, conform informațiilor furnizate de DNSC. Ca măsură de siguranță, magazinele afectate au decis deconectarea imediată a acestor sisteme de la rețeaua de internet pentru a preveni alte breșe.
Directorul DNSC, Dan Cîmpean, a precizat că procesul de modificare a temperaturilor a început în jurul orei 01:30, însă problema nu a fost identificată de operatori până la ora 08:00. Autoritățile au fost sesizate imediat după descoperirea acestui posibil atac cibernetic asupra dispozitivelor de reglare. Această întârziere în detectare a lăsat echipamentele expuse pentru câteva ore, în timpul cărora setările de temperatură au fost manipulate de factori externi.
Explicațiile oferite de Dan Cîmpean arată că dispozitivele erau conectate la internet prin routere GSM cu IP fix, utilizând cartele SIM pentru comunicare. Pe lângă utilizarea unor versiuni de software considerate vechi, aceste sisteme erau accesibile direct din internet datorită adreselor IP fixe. Silviu Stahie, expert la Bitdefender, a subliniat că această configurație facilitează accesul neautorizat, deoarece permite administratorilor să modifice parametrii de la distanță fără deplasare fizică.
Mihai Rotariu, managerul de comunicare al DNSC, a clarificat faptul că echipamentele industriale afectate folosesc o tehnologie diferită de cea a frigiderelor inteligente de uz casnic. Deși nu se poate confirma dacă electrocasnicele personale pot fi manipulate în mod similar, Mihai Rotariu avertizează că orice dispozitiv conectat la internet rămâne vulnerabil. Recomandările sale includ actualizarea software-ului, utilizarea unor parole puternice și dezactivarea controlului prin internet atunci când funcția nu este necesară.
Pentru a asigura o securitate sporită, Silviu Stahie recomandă utilizarea unei rețele locale, cunoscută sub numele de LAN, în loc de expunerea directă la internetul public. Expertul menționează că utilizarea unui VPN poate permite accesarea securizată a sistemelor, evitând expunerea la atacuri. De asemenea, este esențial ca routerele să fie actualizate periodic, deoarece un echipament care nu mai primește suport de securitate devine un punct critic de vulnerabilitate în infrastructură.
Acest incident din România face parte dintr-un val de atacuri cibernetice care a afectat peste 115 magazine în diverse state europene la începutul lunii noiembrie. În alte țări, precum Suedia sau Belgia, temperaturile din congelatoare au fost ridicate până la 50 de grade Celsius, provocând pierderi masive de alimente. Situații similare au fost raportate în Irlanda, Estonia, Portugalia, Italia, Finlanda și Țările de Jos, după un atac de amploare similar desfășurat în Franța în luna octombrie.